อีเมลฟิชชิงคือข้อความที่หลอกให้ผู้รับเปิดลิงก์หรือไฟล์แนบ หรือส่งข้อมูลสำคัญให้ผู้โจมตี หากข้อความขอให้รีบเข้าสู่ระบบ ส่งรหัส หรือเปลี่ยนข้อมูลการจ่ายเงิน ควรหยุดตรวจสอบและยืนยันผ่านช่องทางที่รู้ว่าเป็นของจริงก่อนทำตาม
ฟิชชิงไม่ได้มีเฉพาะอีเมลที่เขียนผิด
ข้อความหลอกลวงอาจอ้างชื่อผู้ให้บริการ ลูกค้า หรือคู่ค้า เพื่อให้คุณทำบางอย่าง เช่น ยืนยันบัญชี เปิดใบแจ้งหนี้ หรือกรอกข้อมูลในหน้าที่แนบมา ชื่อและโลโก้ที่คุ้นตาจึงไม่เพียงพอสำหรับยืนยันผู้ส่ง FTC อธิบายว่าคำขอเหล่านี้อาจถูกใช้เพื่อขโมยข้อมูลหรือพาไปสู่ซอฟต์แวร์อันตราย [1]
สำหรับธุรกิจเล็ก จุดที่ควรระวังคือข้อความที่เปลี่ยนขั้นตอนงานตามปกติ เช่น ขอใช้ช่องทางใหม่ในการส่งเอกสาร หรือขอเปลี่ยนบัญชีรับเงินโดยไม่ผ่านการยืนยัน ข้อเสนอของ CarBizTech คือพิจารณา “สิ่งที่ข้อความขอให้ทำ” ควบคู่กับหน้าตาของข้อความ ไม่ตัดสินจากความเรียบร้อยของภาษาอย่างเดียว
ตรวจ 5 จุดก่อนทำตามข้อความ
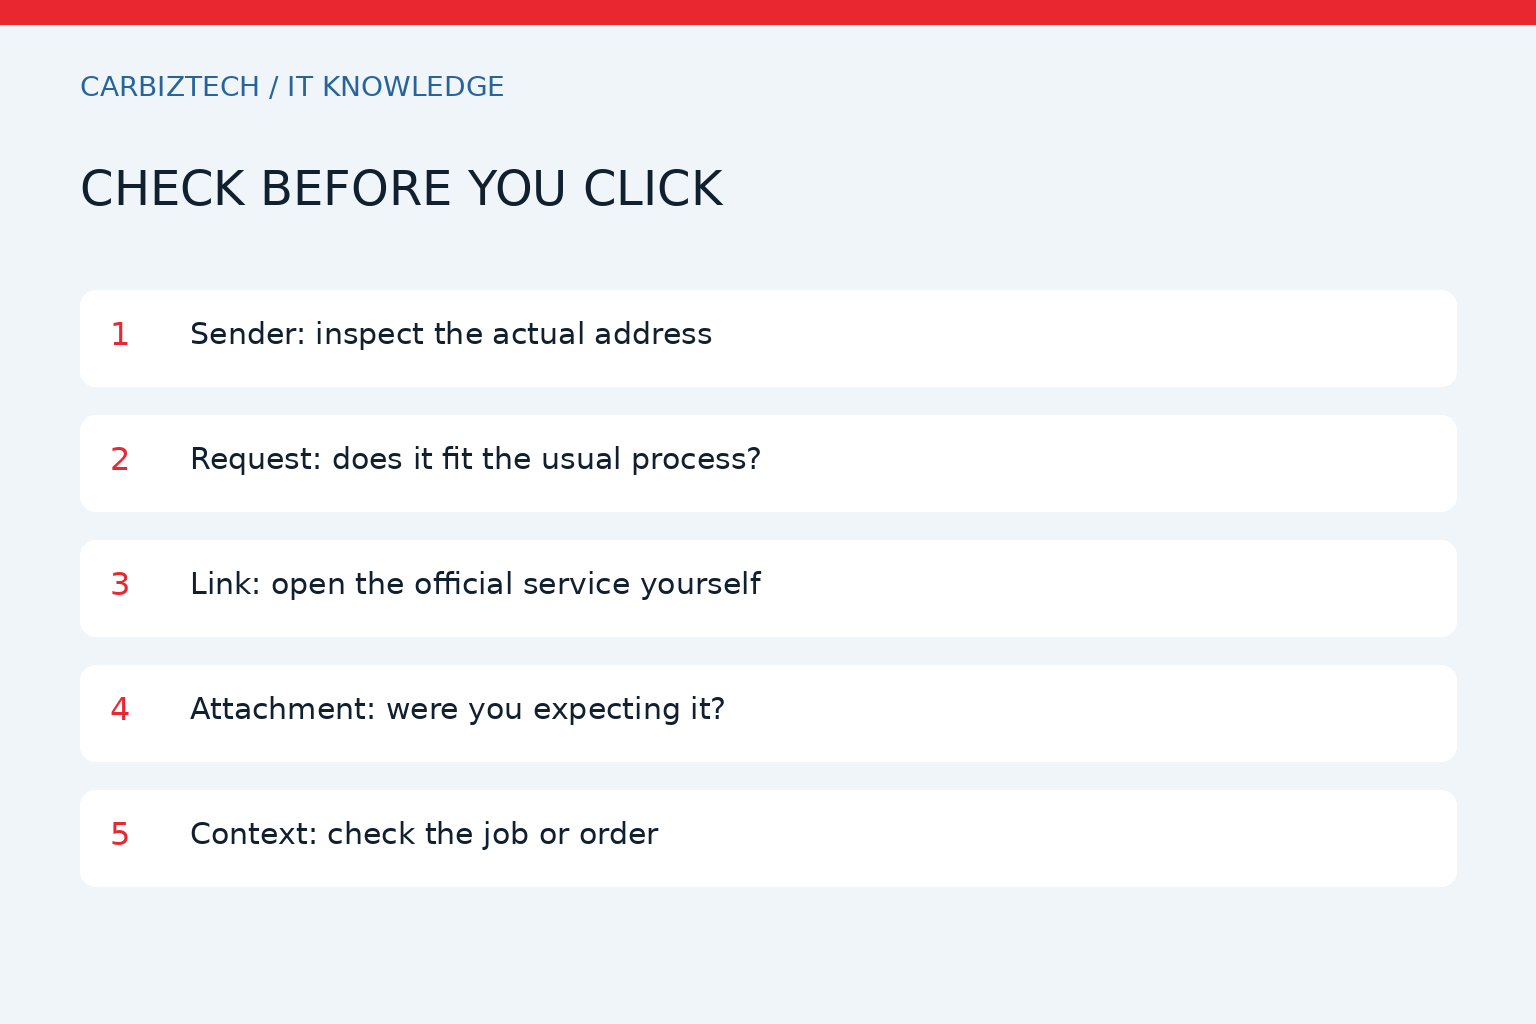
| จุดตรวจ | คำถามที่ควรถาม | สิ่งที่ทำต่อได้ |
|---|---|---|
| ผู้ส่ง | ที่อยู่อีเมลจริงตรงกับผู้ติดต่อที่เคยใช้หรือไม่? | เปิดรายละเอียดผู้ส่ง อย่าดูเฉพาะชื่อที่แสดง |
| คำขอ | กำลังขอรหัส ข้อมูลสำคัญ หรือให้ข้ามขั้นตอนอนุมัติหรือไม่? | หยุดก่อน หากคำขอไม่ตรงกับวิธีทำงานเดิม |
| ลิงก์ | จำเป็นต้องเข้าระบบผ่านลิงก์นี้จริงหรือไม่? | เปิดแอปหรือเว็บไซต์ทางการที่รู้จักเอง |
| ไฟล์แนบ | คาดว่าจะได้รับไฟล์นี้ และยืนยันผู้ส่งแล้วหรือยัง? | สอบถามผู้ส่งผ่านช่องทางเดิมก่อนเปิด |
| บริบทงาน | มีคำสั่งซื้อ ใบแจ้งหนี้ หรือคำขอที่ตรงกับงานจริงหรือไม่? | ตรวจเลขงานและผู้รับผิดชอบในระบบของทีม |
ตารางนี้เป็นเครื่องมือช่วยตัดสินใจของ CarBizTech ไม่ใช่ระบบตรวจจับที่รับประกันผล แม้ข้อความจะผ่านหลายข้อ หากยังยืนยันคำขอไม่ได้ก็ไม่ควรส่งข้อมูลหรืออนุมัติงานต่อ
ยืนยันผ่านช่องทางอื่นอย่างไรให้ใช้ได้จริง
FTC แนะนำให้ติดต่อองค์กรผ่านหมายเลขหรือเว็บไซต์ที่คุณรู้ว่าเป็นของจริง แทนข้อมูลติดต่อในข้อความที่กำลังสงสัย [1] CISA ให้แนวทางเดียวกันสำหรับการตรวจข้อความผิดปกติ และเน้นให้ทีมรู้วิธีรายงานเหตุ [2]
ตัวอย่างสมมติ: ร้านได้รับอีเมลแจ้งเปลี่ยนข้อมูลรับเงินของคู่ค้า พนักงานไม่ตอบกลับเพื่อขอคำยืนยันในเธรดเดิม แต่เปิดรายชื่อคู่ค้าที่เก็บไว้ก่อนหน้าแล้วติดต่อผู้รับผิดชอบโดยตรง จากนั้นบันทึกว่าใครยืนยัน เรื่องอะไร และเมื่อไร ก่อนดำเนินการตามขั้นตอนอนุมัติของร้าน
วิธีนี้ต้องอาศัยรายชื่อผู้ติดต่อที่ทีมดูแลให้เป็นปัจจุบัน จึงควรกำหนดให้ชัดว่าใครแก้ข้อมูลติดต่อได้ และข้อมูลเปลี่ยนแปลงต้องได้รับการตรวจจากใคร การส่งข้อความถามในกลุ่มงานช่วยแจ้งเตือนได้ แต่ไม่ควรถือว่าแทนการยืนยันกับผู้รับผิดชอบจริงแล้ว
ถ้าเผลอกดลิงก์ ให้บอกทีมว่าทำถึงขั้นไหน
แยกให้ได้ว่าเพียงเปิดหน้าเว็บ ดาวน์โหลดไฟล์ เปิดไฟล์ กรอกรหัสผ่าน หรืออนุมัติการเข้าสู่ระบบแล้ว ขั้นตอนเหล่านี้มีความหมายต่างกัน อย่ารอให้แน่ใจว่าเกิดความเสียหายก่อนแจ้งผู้ดูแล และอย่ากลับไปเปิดข้อความหรือไฟล์ซ้ำเพื่อทดลองด้วยตนเอง
หากสงสัยว่าบัญชี Google ถูกใช้โดยผู้อื่น เอกสารของ Google แนะนำให้ตรวจเหตุการณ์ความปลอดภัย อุปกรณ์ที่เข้าสู่ระบบ และข้อมูลกู้คืน รวมถึงตรวจการตั้งค่าส่งต่ออีเมลที่ไม่ได้ตั้งเอง และดำเนินการกู้บัญชีหากเข้าไม่ได้ [3] สำหรับบริการอื่นให้ใช้คู่มือของผู้ให้บริการนั้นผ่านเว็บไซต์หรือแอปทางการ
หากกรอกรหัสผ่านในหน้าที่สงสัย ให้แจ้งผู้ดูแลและเปลี่ยนรหัสผ่านผ่านช่องทางทางการจากอุปกรณ์ที่เชื่อถือได้ ตรวจบัญชีอื่นที่ใช้รหัสเดียวกันด้วย หากดาวน์โหลดหรือเปิดไฟล์ที่อาจเป็นอันตราย ให้ผู้ดูแลประเมินเครื่องและใช้ซอฟต์แวร์ความปลอดภัยที่เชื่อถือได้ตามแนวทางขององค์กร [1][3]
ทำขั้นตอนรายงานให้สั้นพอที่ทีมจะใช้
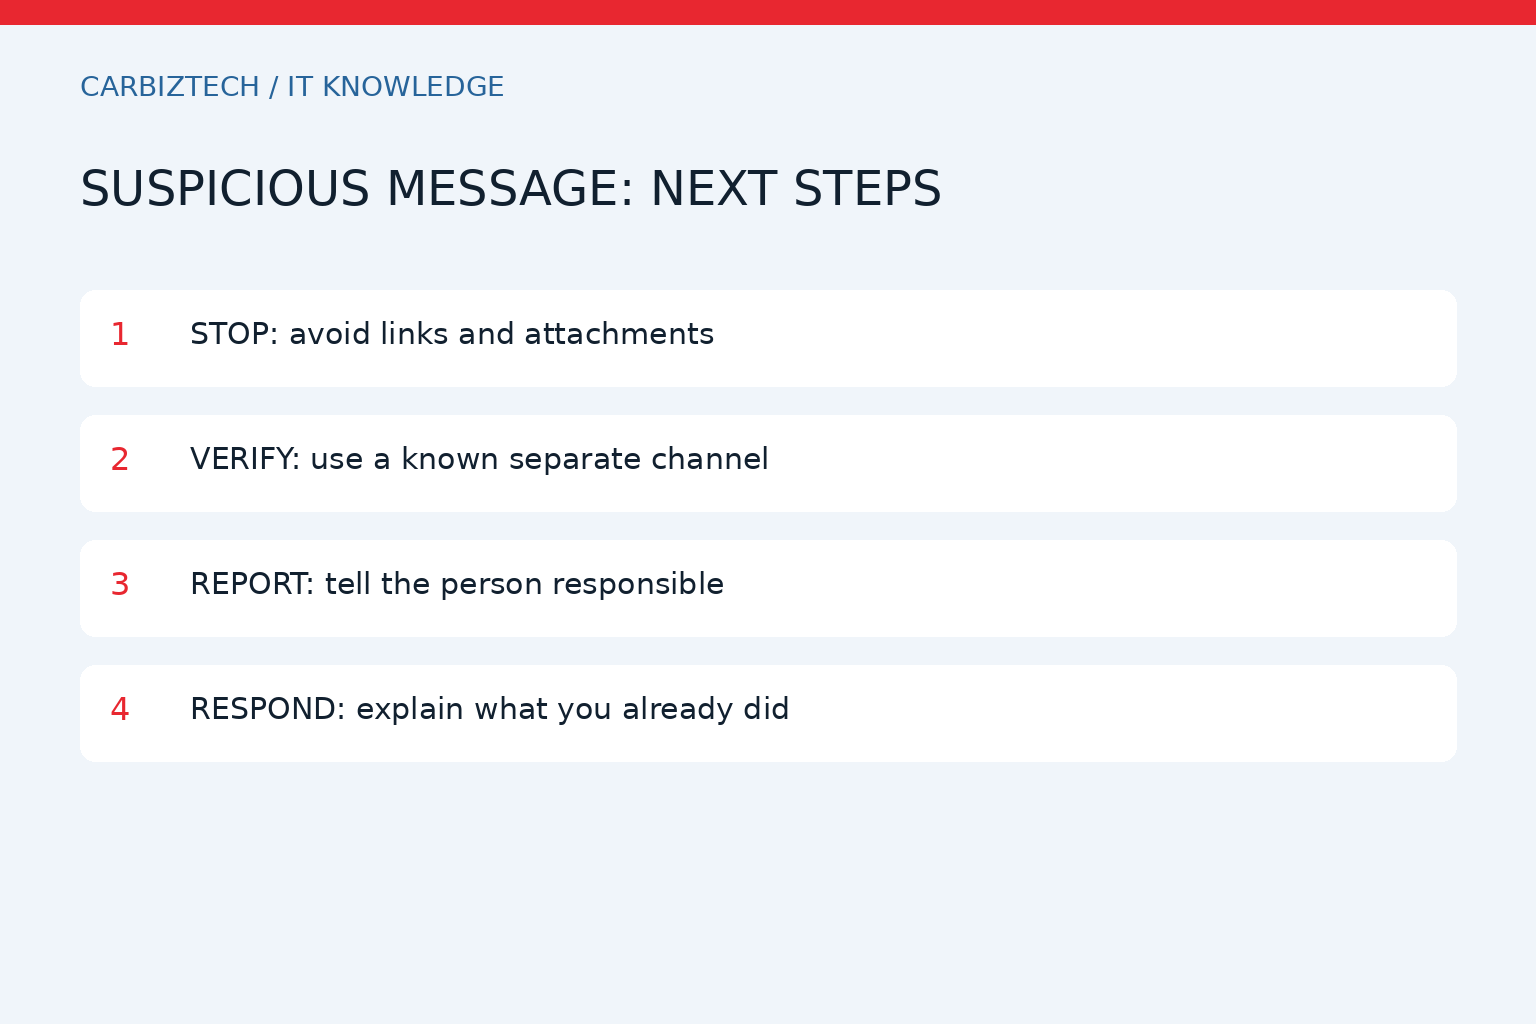
ข้อเสนอสำหรับทีมเล็กคือมีผู้รับรายงานหนึ่งช่องทาง และแบบบันทึกสั้น ๆ ประกอบด้วยเวลาที่พบ ช่องทางที่ได้รับ สิ่งที่ผู้ส่งขอ และสิ่งที่ผู้รับทำไปแล้ว ใช้ระบบรายงานข้อความของบริการอีเมลหากมี และส่งรายละเอียดให้ผู้ดูแลตามขั้นตอนของทีม หลีกเลี่ยงการส่งต่อไฟล์อันตรายไปยังทุกคนในกลุ่มงาน
ตัวอย่างข้อความรายงาน: “พบอีเมลแจ้งให้ยืนยันบัญชี เวลา 09:20 ยังไม่ได้เปิดลิงก์หรือไฟล์แนบ ขอให้ผู้ดูแลตรวจสอบ” ตัวอย่างนี้ไม่มีข้อมูลลับ หากต้องเก็บหลักฐานเพิ่มเติม ให้ทำตามคำแนะนำของผู้ดูแลและปิดบังรหัสหรือข้อมูลลูกค้าที่ไม่จำเป็น
คำถามที่พบบ่อย
อีเมลจากคนที่รู้จักเชื่อได้ทันทีไหม?
ควรดูคำขอและบริบทงานด้วย หากพฤติกรรมต่างจากเดิม ให้ตรวจผ่านช่องทางติดต่อที่มีอยู่ก่อนรับข้อความนั้น
กดลิงก์ไปแล้วแปลว่าบัญชีถูกขโมยแน่นอนไหม?
ยังสรุปไม่ได้ ต้องทราบว่าทำอะไรต่อและมีอะไรเกิดขึ้น ให้รายงานผู้ดูแลพร้อมรายละเอียดเพื่อประเมินและรับมือตามสถานการณ์
มีการยืนยันสองขั้นตอนแล้ว ยังต้องตรวจข้อความไหม?
ยังต้องตรวจ การเพิ่มชั้นยืนยันช่วยปกป้องบัญชี แต่ไม่ได้แทนการตรวจคำขอหรือการอนุมัติงาน อ่านวิธีใช้งานที่เหมาะกับบริการของคุณเพิ่มเติม
อ่านต่อ
- Passkey คืออะไร และต่างจากรหัสผ่านอย่างไร
- วางแผนสำรองข้อมูลแบบ 3-2-1 สำหรับธุรกิจเล็ก
- บทความ IT และเทคโนโลยี
แหล่งอ้างอิง
- FTC — How To Recognize and Avoid Phishing Scams
- CISA — Four Cybersecurity Essentials for SLTTs
- Google — Secure a hacked or compromised Google Account
ตรวจสอบข้อมูล 11 ตุลาคม 2026