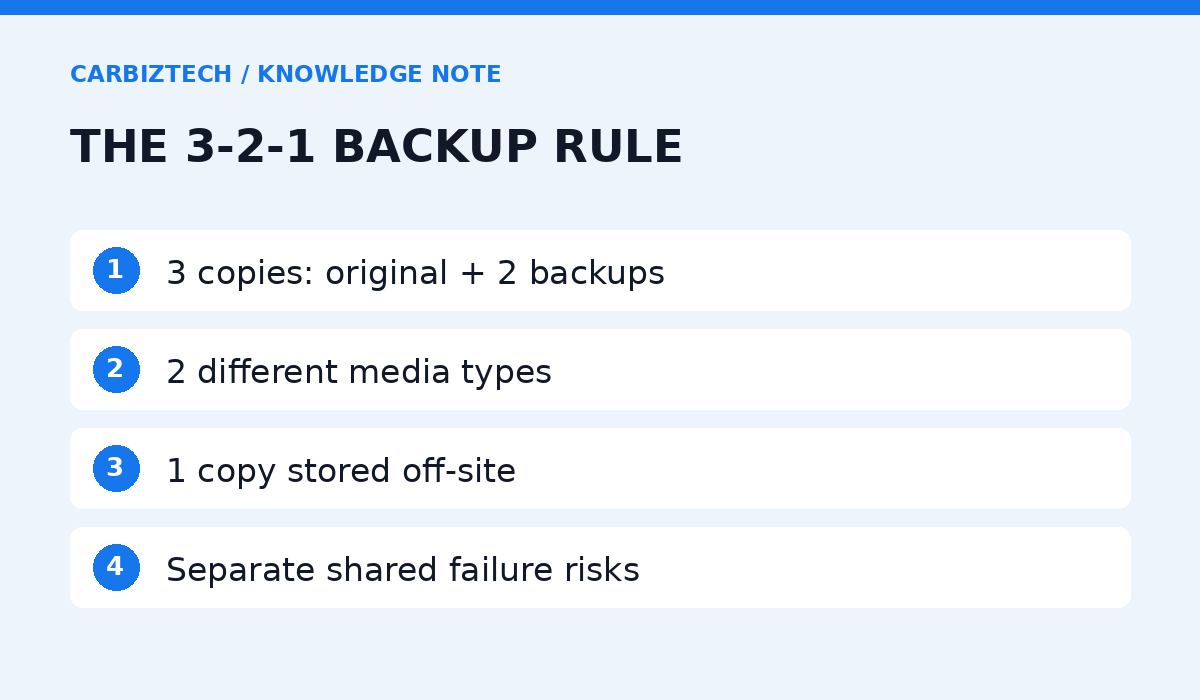
การสำรองข้อมูลแบบ 3-2-1 คือมีข้อมูลรวม 3 ชุด ได้แก่ไฟล์ใช้งาน 1 ชุดและสำเนาสำรอง 2 ชุด เก็บบนสื่อ 2 ประเภท และมีอย่างน้อย 1 ชุดอยู่นอกสถานที่ แต่จำนวนสำเนาอย่างเดียวไม่พอ ต้องตรวจว่ากู้คืนได้และแยกสำเนาจากเหตุเสียหายเดียวกันด้วย
นับสำเนาให้ถูกก่อนซื้ออุปกรณ์
หลัก 3-2-1 ตามเอกสาร CISA นับรวมข้อมูลหลักไว้ใน 3 ชุดแล้ว ไม่ใช่ต้องมีสำเนาเพิ่มอีก 3 ชุด ส่วนการมีชุดนอกสถานที่ช่วยลดการเสียหายพร้อมกันจากเหตุที่เกิดกับสถานที่เดียว [1]
การคัดลอกโฟลเดอร์ไปอีกตำแหน่งในไดรฟ์เดียวกันยังมีจุดเสียหายร่วมกันมาก หากไดรฟ์นั้นใช้ไม่ได้ ทั้งไฟล์ต้นฉบับและสำเนาอาจหายไปด้วย ข้อเสนอของ CarBizTech คือเริ่มวาดว่าข้อมูลแต่ละชุดอยู่ที่ไหน ใครเข้าถึงได้ และเหตุใดจะทำให้เสียหายพร้อมกัน
การซิงก์สะดวก แต่ต้องตรวจว่ามีความสามารถกู้คืนอะไร
บริการซิงก์มีหน้าที่ทำให้ข้อมูลตรงกันระหว่างอุปกรณ์ การลบหรือแก้ไขผิดอาจถูกส่งต่อไปยังอุปกรณ์อื่นได้ ระบบบางแห่งมีประวัติเวอร์ชันและถังขยะ แต่ระยะเก็บและเงื่อนไขแตกต่างกัน จึงควรตรวจคู่มือและทดสอบ ไม่ถือว่าเห็นไฟล์บนคลาวด์แล้วมีแผนกู้คืนครบ
สิ่งที่ต้องรู้คือย้อนกลับได้กี่วัน ใครลบสำเนาได้ บัญชีที่ใช้เข้าถึงเป็นของใคร และถ้าเครื่องหรือบัญชีหลักเข้าไม่ได้จะกู้คืนจากช่องทางใด การตอบคำถามเหล่านี้ช่วยเห็นช่องโหว่ก่อนเกิดเหตุ
เริ่มจากข้อมูลที่หยุดงานไม่ได้
แยกข้อมูลตามผลกระทบ เช่น รายการสั่งซื้อ เอกสารงานที่ยังไม่ส่ง ข้อมูลลูกค้า และไฟล์เว็บไซต์รวมฐานข้อมูล ไม่ใช่เลือกตามขนาดไฟล์หรือความสะดวกเพียงอย่างเดียว จากนั้นถามเจ้าของงานว่ายอมเสียข้อมูลย้อนหลังได้นานเท่าไร และต้องกลับมาทำงานภายในเวลาเท่าไร
| ข้อมูลตัวอย่าง | คำถามก่อนกำหนดรอบ |
|---|---|
| รายการสั่งซื้อ | หากหายระหว่างวัน จะสร้างกลับจากหลักฐานอื่นได้หรือไม่? |
| ไฟล์ออกแบบ | ต้องเก็บเวอร์ชันก่อนลูกค้าแก้ไขนานเท่าไร? |
| เว็บไซต์ | มีทั้งไฟล์ ฐานข้อมูล และข้อมูลจำเป็นต่อการกู้ระบบครบหรือยัง? |
ตารางนี้เป็นตัวอย่างวางแผน ไม่ใช่รอบสำรองมาตรฐานสำหรับทุกธุรกิจ งานที่เปลี่ยนแปลงถี่อาจต้องสำรองถี่กว่างานเอกสารทั่วไป
แยกสำเนาออกจากบัญชีและเครื่องที่อาจมีปัญหา
CISA แนะนำให้มีสำเนาออฟไลน์ที่เข้ารหัสและทดสอบขั้นตอนสำรองเป็นประจำ เพราะมัลแวร์เรียกค่าไถ่อาจพยายามลบหรือเข้ารหัสแบ็กอัปที่เข้าถึงได้ [2]
สำหรับทีมเล็ก ควรกำหนดผู้รับผิดชอบสำรองและกู้คืน แยกสิทธิ์การลบสำเนาตามความจำเป็น เก็บข้อมูลกู้บัญชีอย่างปลอดภัย และจัดการกุญแจเข้ารหัสให้ผู้มีสิทธิ์ใช้งานได้ในยามฉุกเฉิน หากใช้อุปกรณ์ภายนอก ให้มีขั้นตอนถอดหรือแยกออกหลังสำรองตามคู่มือและนโยบายของทีม [3]
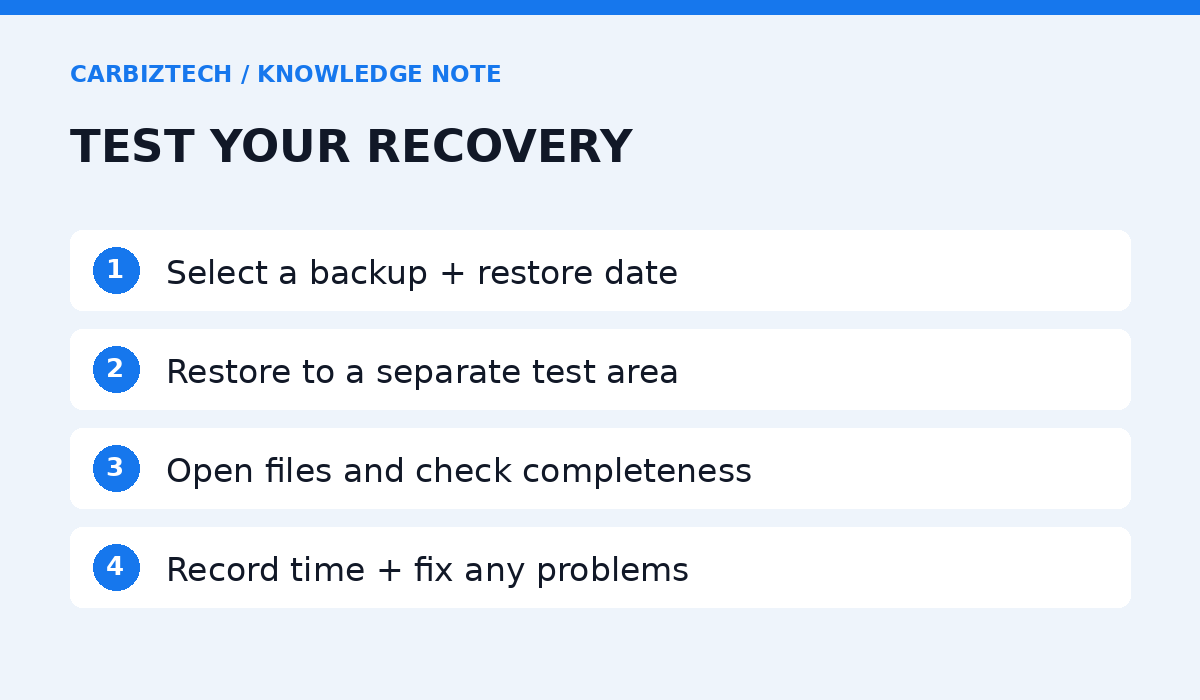
ทดสอบกู้คืนแบบไม่กระทบงานจริง
- เลือกชุดสำรองและวันที่ต้องการทดสอบ
- กู้ไปยังโฟลเดอร์หรือสภาพแวดล้อมทดสอบ แยกจากไฟล์ที่ใช้งานอยู่
- เปิดไฟล์ ตรวจความครบถ้วน และให้เจ้าของงานยืนยันว่าใช้ต่อได้
- จดเวลาที่ใช้ ขั้นตอนที่ติดขัด และสิทธิ์หรือรหัสที่ขาด
- แก้ปัญหาแล้วกำหนดรอบทดสอบถัดไป
เว็บไซต์ต้องตรวจมากกว่าการเปิดไฟล์ ZIP ได้ ควรทดสอบว่าฐานข้อมูลและไฟล์ทำงานร่วมกันได้ในระบบทดสอบ และป้องกันระบบทดสอบส่งอีเมลหรือรับคำสั่งซื้อจริงโดยไม่ตั้งใจ
ตัวอย่างแผนเริ่มต้นสำหรับร้านเล็ก
ตัวอย่างสมมติ: ร้านมีคอมพิวเตอร์ทำงานหนึ่งเครื่อง ใช้สื่อสำรองภายนอกหนึ่งชุด และบริการสำรองนอกสถานที่อีกหนึ่งชุด ให้ผู้ดูแลตรวจผลการสำรองตามรอบที่กำหนด พร้อมทดลองกู้เอกสารสำคัญเป็นระยะ ตัวอย่างนี้ต้องตรวจเพิ่มเติมว่าชนิดสื่อ การแยกสิทธิ์ และการเก็บเวอร์ชันตรงกับความเสี่ยงของร้านจริงหรือไม่
อย่าจบที่ข้อความ “สำรองสำเร็จ” ในโปรแกรม หลักฐานที่ควรมีคือวันที่สำรอง ผลการตรวจชุดสำรอง วันที่เคยกู้คืนสำเร็จ และคนที่สามารถทำตามขั้นตอนได้เมื่อผู้ดูแลหลักไม่อยู่
คำถามที่พบบ่อย
มีคลาวด์อย่างเดียวพอไหม?
ขึ้นกับความสามารถของบริการ การเก็บเวอร์ชัน การแยกสิทธิ์ และความเสี่ยงที่ยอมรับได้ ต้องตรวจเงื่อนไขและทดลองกู้คืนก่อนสรุป
ควรสำรองทุกวันหรือทุกสัปดาห์?
กำหนดจากปริมาณข้อมูลที่เปลี่ยนและระยะเวลาย้อนหลังที่ธุรกิจยอมเสียได้ ไม่มีรอบเดียวที่เหมาะกับทุกงาน
RAID ใช้แทนแบ็กอัปได้หรือไม่?
RAID ช่วยเรื่องความต่อเนื่องเมื่อดิสก์บางตัวเสียในรูปแบบที่รองรับ แต่ไม่ใช่สำเนาย้อนเวลาที่แยกจากการลบผิดหรือมัลแวร์ จึงยังต้องวางแผนสำรองต่างหาก
อ่านต่อ
แหล่งอ้างอิง
- CISA: Data Backup Options
- CISA: StopRansomware Guide
- CISA: How to Protect the Data that is Stored on Your Devices
ตรวจสอบข้อมูล 9 ตุลาคม 2026